ARTEX: el pentester autónomo de código abierto, puesto a prueba en nuestra propia web
ARTEX es la noticia: un pentester autónomo, self-hosted y con licencia AGPL-3.0 que en cinco semanas superó las 3.300 estrellas en GitHub. Nosotros hicimos algo que muchos prometen y pocos demuestran: lo instalamos y lo apuntamos a nuestro propio sitio en producción. La prueba ya terminó: corrió dos horas completas contra producción. Esto es lo que encontró, lo que no encontró y lo que dejó pendiente.
Qué es ARTEX
ARTEX no es un envoltorio conversacional sobre un escáner. Su propia definición lo dice sin rodeos: "Autonomous penetration testing that keeps its receipts" —pentesting autónomo que conserva los recibos.
La ficha técnica, verificada en el repositorio:
- Proyecto: BaaRai/ARTEX, traducción al inglés del upstream chino Autumn-27/ARTEX.
- Licencia: AGPL-3.0. Self-hosted, sin dependencia de un servicio en la nube.
- Stack: un único binario en Go con la interfaz Next.js embebida, más PostgreSQL. No hay imagen Docker publicada: la imagen se construye desde el propio checkout.
- Modelo: agnóstico. Acepta cualquier endpoint compatible con Anthropic u OpenAI, o un Ollama local. En nuestra instalación lo dejamos con DeepSeek.
- Tracción: 3.365 estrellas y 1.461 forks, con el primer commit el 8 de octubre de este año. Cinco semanas de vida y actividad diaria.
Esa combinación —código abierto, autónomo y auditable— es lo que lo hace interesante. La mayoría de las herramientas de seguridad ofensiva con IA son cajas cerradas: entregas un dominio y recibes una conclusión. ARTEX entrega la conclusión y, además, el camino completo.
Cómo trabaja: dos grafos y una cadena de custodia
La decisión de diseño más inteligente de ARTEX es separar dos preguntas que suelen mezclarse: qué existe y qué se intentó.
- Grafo de activos (compartido entre tareas): dominio raíz, subdominios, IPs, servicios, aplicaciones y endpoints. Es la fuente de verdad del objetivo, y el programa calcula las relaciones padre-hijo y la deduplicación; los agentes solo aportan observaciones en bruto.
- Grafo de exploración (por tarea): objetivos, intenciones, hechos, hallazgos y pistas, conectados por aristas que trazan el linaje de cada razonamiento.
- Anclas: un tercer enlace une ambos grafos, de modo que cada intención y cada hallazgo queda atado a los activos concretos que tocó. De ahí sale la métrica de cobertura por activo.
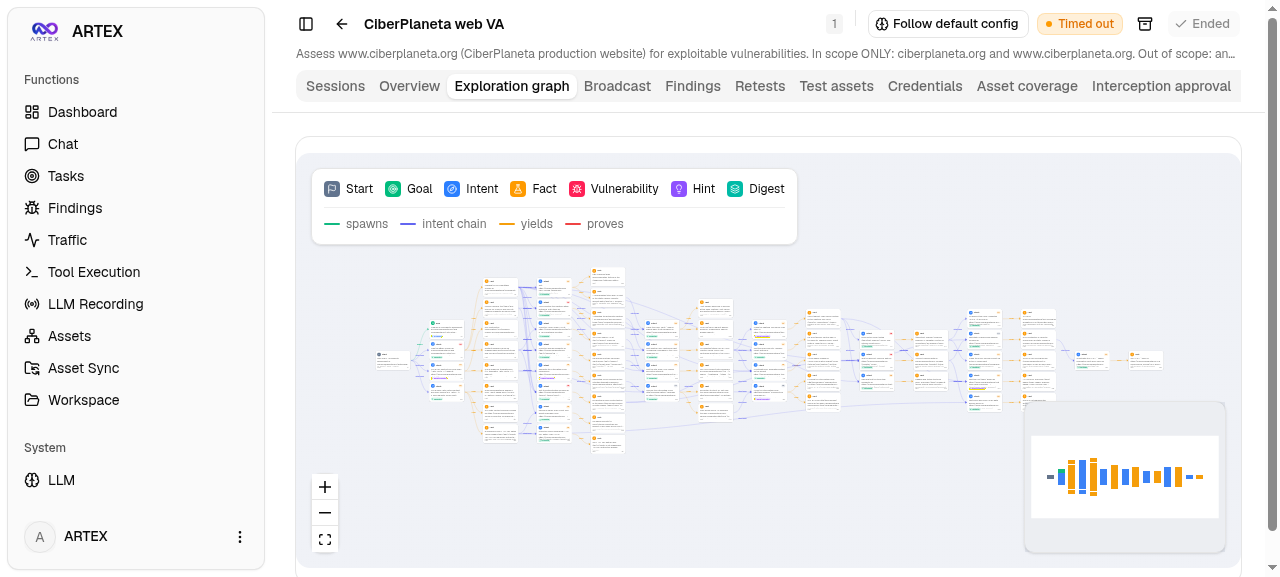
Sobre esa estructura corre el motor: el planner lee el grafo, evalúa los objetivos y despacha intenciones solo cuando existe una dirección sin cubrir; un worker toma una intención, ejecuta herramientas reales, escribe los resultados en ambos grafos y se detiene. Cualquier cambio en el grafo despierta al planner, y el ciclo se cierra cuando el objetivo queda demostrado. Es un bucle cerrado, no una conversación.
La evidencia es la otra mitad del diseño. Un proxy MITM de grabación captura cada petición y respuesta real, y los hallazgos, las citas de evidencia y los reintentos quedan vinculados a esa petición exacta. Un hallazgo sin su petición no es un hallazgo: es una opinión.
Autonomía con frenos
Dejar un agente suelto con herramientas de ataque no es autonomía, es negligencia. ARTEX lo resuelve con controles que se agradecen justo cuando algo se desvía:
- Aprobaciones humanas para acciones sensibles.
- Reglas por prefijo de argumentos en la ejecución de comandos.
- Compuertas de alcance y denegación: lo que no está autorizado, no se toca.
- Presupuestos de tokens y de turnos para acotar el gasto.
- Gobernador de ruido: limita las peticiones por segundo contra el objetivo. Este detalle vale oro en producción.
- Marco anti inyección de prompts sobre la salida de las herramientas, porque el HTML de un sitio ajeno no es una fuente confiable.
Qué hay por dentro (y el detalle que casi nadie revisa)
Aquí conviene desactivar una expectativa: en la página de herramientas del panel no aparece "ffuf" ni "nuclei" como herramientas. Lo que se muestra es la superficie de function calling que recibe el modelo —58 definiciones en nuestra instalación, cada una con sus descripciones, parámetros y bindings de agente.
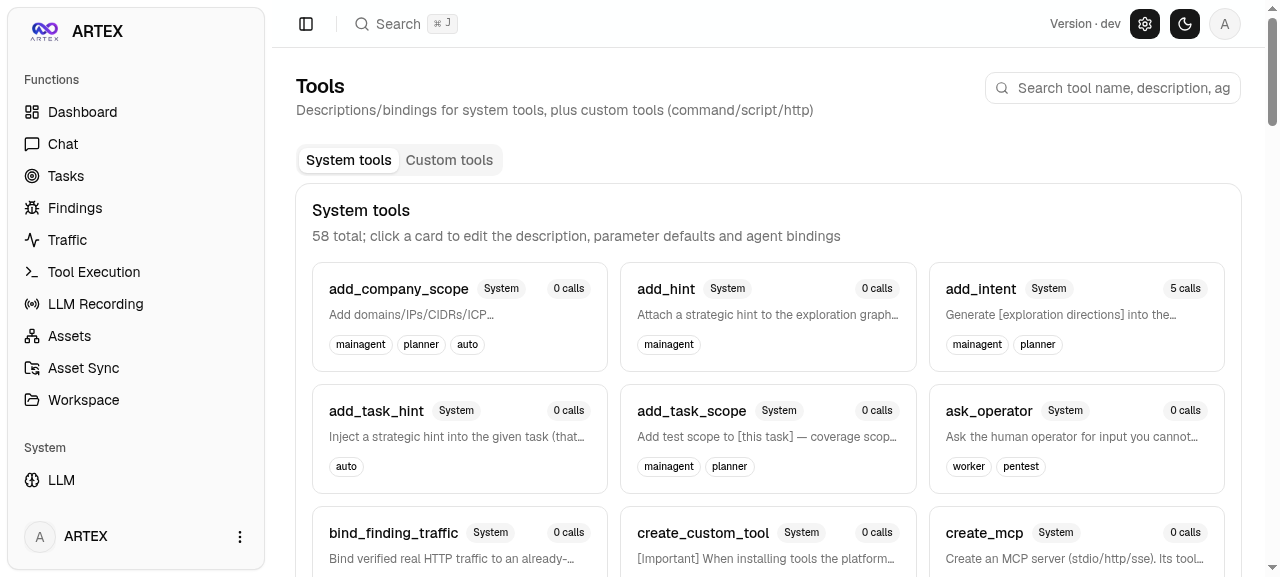
Los binarios clásicos no necesitan herramienta propia porque el agente los invoca desde la shell. La imagen oficial trae, verificado dentro del contenedor:
nuclei3.11.1 — plantillas de vulnerabilidadesffuf2.3.0 — fuzzing de rutas y parámetroshttpx1.12.0 ysubfinder2.17.0 — descubrimiento y verificación HTTPkatana1.8.0 — crawlingdalfox3.2.4 — falsos positivos de XSS, filtradossqlmap1.9.9, con commit fijadonmap, el motor de reconocimientobbot3.0.2 y Playwright para contenido con JavaScript
Y para no saturar el contexto del modelo existen herramientas de ingesta: ingest_scan_output lee la salida de nmap o nuclei desde archivo (-oX, -jsonl) en lugar de volcar diez mil líneas al prompt. Es la diferencia entre un agente que analiza y uno que se ahoga.
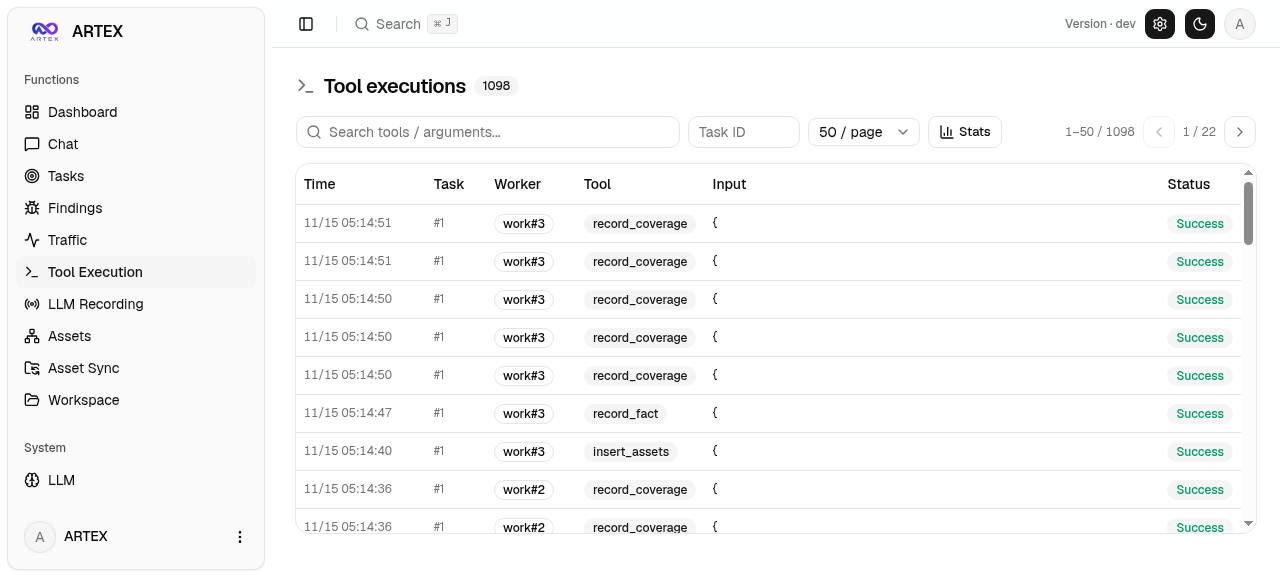
Cada paso queda registrado con su comando completo. En nuestra corrida: 1.098 ejecuciones de herramientas, con su estado y su salida.
La prueba en casa
Con el marco claro, el experimento: apuntar ARTEX a www.ciberplaneta.org, en producción, con nuestro propio dominio como único objetivo autorizado.
Cuatro reglas antes de iniciar:
1. Perfil de ruido "quiet": un máximo de 2 peticiones por segundo. Un sitio en producción no merece otra cosa.
2. Alcance explícito: solo ciberplaneta.org y www.ciberplaneta.org. Todo lo demás fuera, sin fuerza bruta ni inundaciones de tráfico.
3. Verificación no destructiva: cada hallazgo debía venir atado a la petición y respuesta que lo demostrara.
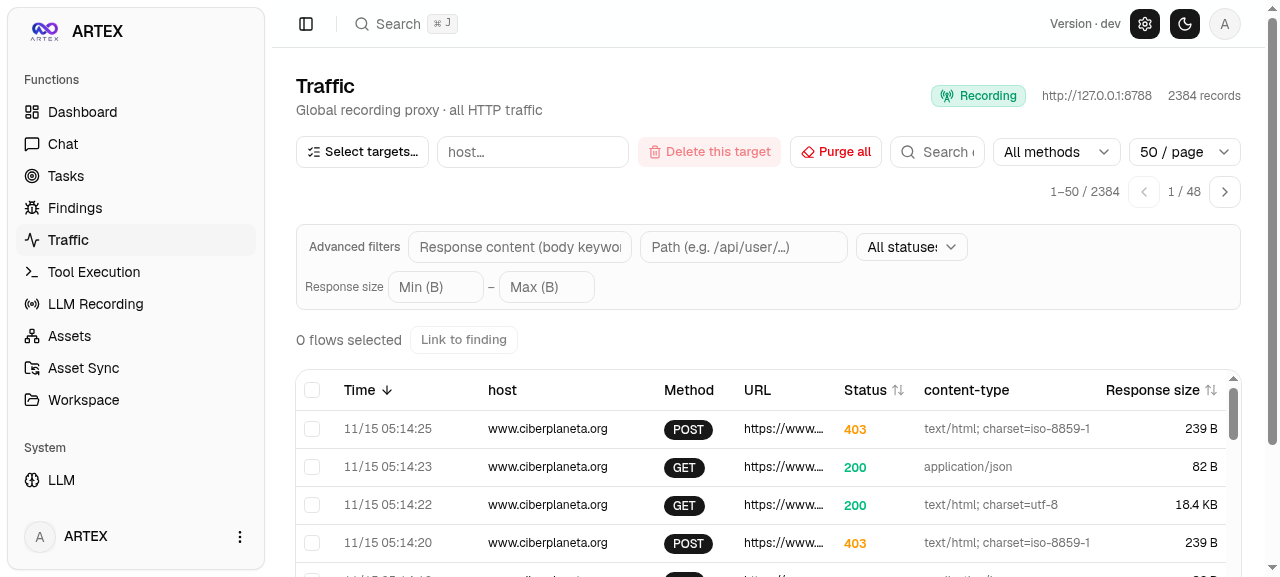
4. Grabación activada antes de iniciar: el proxy de captura y el registro de llamadas al modelo, encendidos desde el primer segundo.
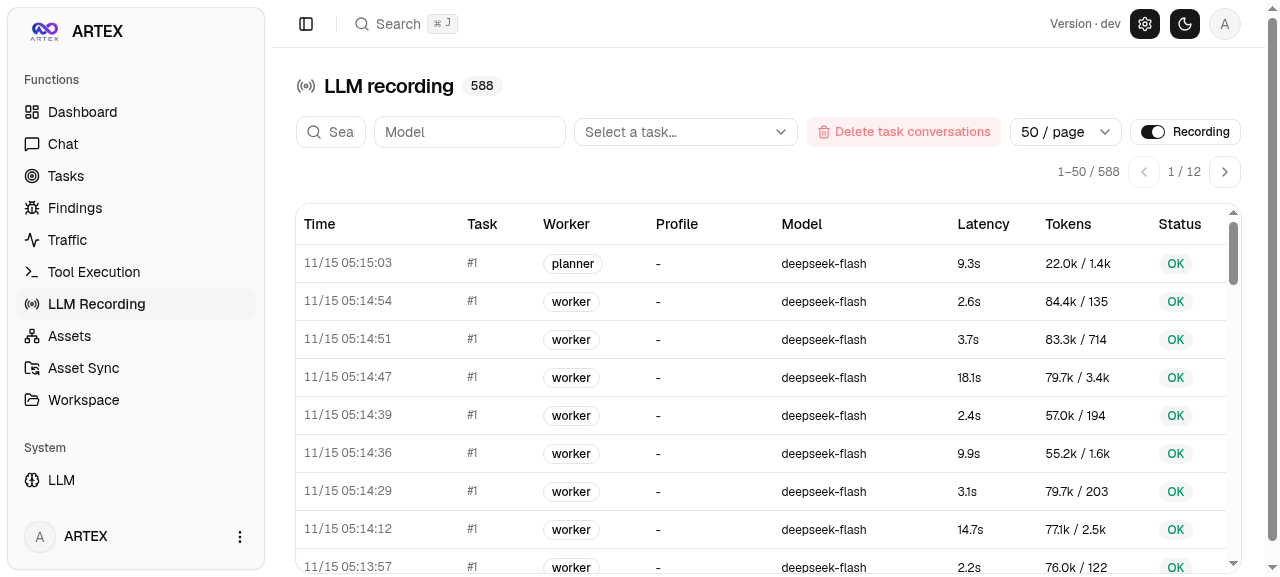
Durante la corrida habilitamos también el registro de LLM, que guarda el cuerpo crudo de cada llamada: petición, respuesta, latencia y consumo de tokens. Ese registro es el que permite auditar el razonamiento del agente y no solo su conclusión.
Cómo terminó
La tarea se cerró sola, por plazo: el límite de dos horas venció a las 02:15 (hora de Chile) y ARTEX dejó la tarea en estado timeout. No terminó porque hubiera agotado ideas ni porque cumpliera el objetivo —el panel marca 0 de 1 objetivos cumplidos—; terminó porque se acabó el tiempo. Los trabajadores se detuvieron ordenadamente, escribieron lo que tenían y el sistema dejó constancia de que el escaneo está incompleto: la ausencia de hallazgos no significa que el sitio esté limpio.
Los números
Cifras finales, leídas de la API de ARTEX al cierre de la tarea:
- 37,0 millones de tokens de entrada, de los cuales 35,5 millones fueron lecturas de caché (96% de acierto), y 758 mil de salida.
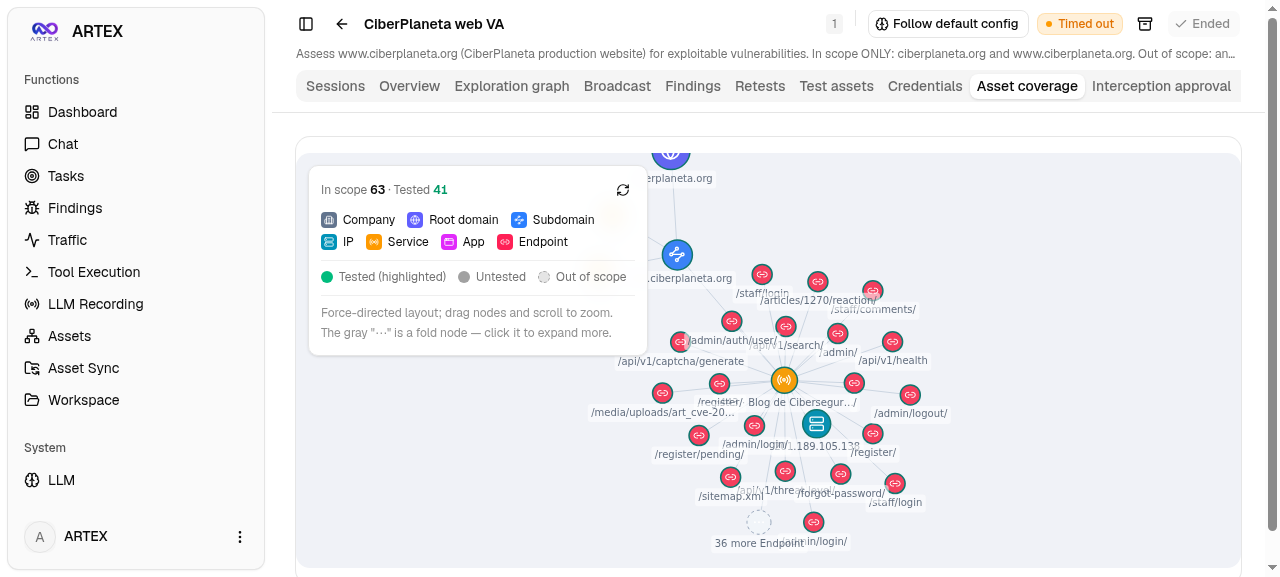
- 63 activos descubiertos: 57 endpoints, 3 servicios, 1 IP, 1 dominio raíz y 1 subdominio.
- 41 de 63 superficies probadas: 65% de cobertura.
- 86 registros de cobertura: 69 sin hallazgo, 4 no aplicables, 3 descartados con evidencia y 10 frentes abiertos.
- 2.384 flujos HTTP capturados por el proxy de grabación.
- 1.098 ejecuciones de herramientas y 588 llamadas al modelo, todas auditables.
- 0 hallazgos confirmados.
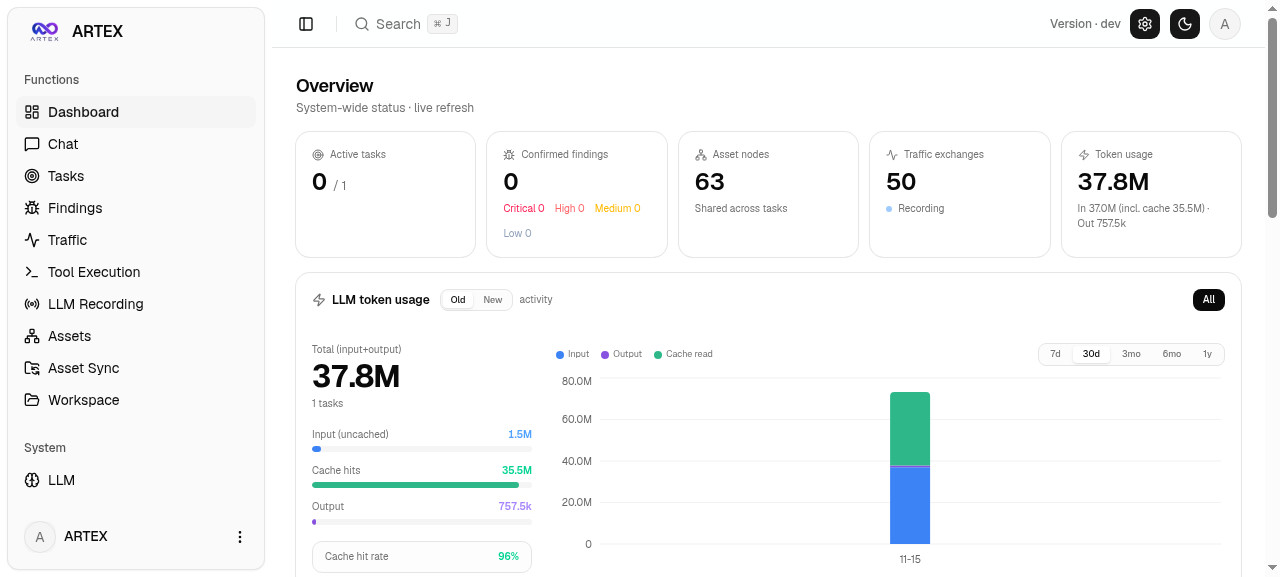
Cero hallazgos confirmados en la portada, y esta vez con la tarea cerrada. Ahora bien: "no encontré nada" es la frase más peligrosa del oficio si no va acompañada de "y esto es exactamente lo que probé". Ese es el punto donde ARTEX se separa de la mayoría.
Qué se probó y qué resistió
De las 41 superficies cerradas, todas quedaron con evidencia asociada. Un resumen de lo que aguantó:
- Inyección SQL, NoSQL y SSTI en
/api/v1/search/, incluyendo variantes por POST y PUT. - XSS en seis frentes distintos, entre ellos los fragmentos HTMX, los mensajes de error de validación y el reflejo en la página 404. El marcador inofensivo nunca regresó sin escapar.
- SSRF en las tres herramientas del sitio que reciben una URL externa:
/tools/dns-lookup/,/tools/security-headers/y/tools/ssl-checker/. - Inyección y XSS en las herramientas del sitio que reciben texto:
/tools/base64/,/tools/email-header-analyzer/,/tools/hash-checker/,/tools/json-formatter/y/tools/qr-generator/. Ninguna devolvió el marcador sin escapar. - Path traversal sobre
/media/y/staticfiles/, servidos por nginx. - IDOR en la pestaña pública de reportes, enumeración de usuarios en el acceso de staff, predictibilidad del captcha en
/api/v1/captcha/generatey control de acceso en/staff/y/admin/*. - Exposición de archivos sensibles:
.env,.git/*, respaldos yDockerfile. Todos 403 o 404, sin contenido devuelto.
Y varios controles que confirmamos en verde:
- La cookie de sesión no lleva
Secure, pero ARTEX lo descartó con evidencia: el puerto 80 no está abierto y HSTS con preload impide cualquier tramo en texto plano. - HSTS con preload,
X-Frame-Options: DENY,nosniff,Referrer-Policyy COOP presentes. - Cookie
csrftokenconSecure,HttpOnlyySameSite=Lax. - TLS 1.0 y 1.1 rechazados con alerta 70, certificado válido de Let's Encrypt para ambos nombres.
/media/,/media/uploads/,/staticfiles/y/staticfiles/admin/devuelven un 403 con la identidad del sitio: sin listado de directorios.
Ese último detalle dice más de lo que parece: incluso el error está cuidado.
Los frentes abiertos
Un informe que solo reporta buenas noticias no es un informe, es propaganda. La corrida terminó con diez registros marcados needs_follow_up. Agrupados, son estos:
- Una política CSP muy permisiva. Es lo más concreto que dejó la prueba, y lo verificamos a mano: el sitio envía
Content-Security-Policy: default-src * 'unsafe-inline' 'unsafe-eval'; base-uri *; form-action *. Con esa política el navegador casi no impone restricciones, y si un día aparece un XSS, la CSP no lo frenará. ARTEX no lo contó como hallazgo confirmado porque no demostró una explotación; nosotros sí lo tomamos como tarea de endurecimiento. - Plantillas de nuclei cortadas por tiempo. En
www, tecnologías llegó al 100%, pero misconfiguration quedó en torno al 56% y las plantillas de exposure/CVE no se completaron. En el apex, que solo redirige con un 301, tecnologías llegó al 80% y misconfiguration al 63%. En ambos casos las cortó el límite de tiempo que el planner les dio, no un resultado limpio. - La parte autenticada. Registro, activación por correo y recuperación de contraseña quedaron sin cerrar, y el XSS en comentarios no se pudo probar: sin una cuenta activada no hay forma de enviar un comentario, y ninguno de los 6 artículos revisados tenía comentarios publicados.
- TLS del correo. El servicio SMTP del dominio (puerto 25) no llegó a revisarse.
- El 35% restante. 22 de 63 superficies no se probaron. No son "probablemente seguras": son "no probadas".
Por qué esto importa
La autonomía rinde cuando existe trazabilidad. Un agente que ejecuta más de mil comandos por su cuenta es valioso si puedes revisar el comando, la petición, la respuesta y el razonamiento que lo condujo hasta ahí; y se convierte en un pasivo si solo entrega una conclusión. La diferencia entre ambos casos no la define el modelo: la define el registro.
Por eso la cifra que más dice en esta prueba no es el cero, sino el 65%. Una es una foto; la otra dice la verdad sobre cuánto sabemos.
Y por eso también creemos que usar IA ofensiva contra lo propio, con alcance escrito, reglas claras y límites de ruido, es una de las formas más honestas de aplicar IA en seguridad. No reemplaza al analista humano —la decisión de qué riesgo se acepta sigue siendo nuestra—, pero hace algo que ninguna persona sostiene manualmente: dejar constancia de cada paso mientras lo da.
Queda pendiente ese 35%, y una política CSP que corregir. Cuando cerremos esos frentes con una segunda pasada, publicaremos el resultado aquí, haya hallazgos o no.
La pregunta final es sencilla: ¿cuándo fue la última vez que miraste tu propio sitio con los ojos de alguien que no lo construyó?
Nota técnica: prueba ejecutada sobre instancia propia de ARTEX, en contenedor local, con modelo DeepSeek, proxy de grabación activo, perfil de ruido bajo y alcance restringido por escrito a dominios propios. Cifras al cierre de la tarea (estado timeout, plazo de dos horas). Las capturas provienen del panel de ARTEX.
Proyecto: github.com/BaaRai/ARTEX — AGPL-3.0.