CIBERPLANETA_

THREAT_INTEL //
Boletines de Seguridad

Alertas de seguridad, IOC y recomendaciones actualizadas. 26 boletines publicados.

🔴 CRÍTICA 08 Oct 2026
CVE-2015-3306
Alerta de Seguridad: ProFTPD - acceso arbitrario a archivos

Alerta de Seguridad: ProFTPD - acceso arbitrario a archivos

CVE-2015-3306 (CVSS 10.0) permite lectura y escritura arbitraria de archivos en ProFTPD. CISA confirma explotación activa; plazo FCEB: 11-10-2026.
🟠 ALTA 30 Sep 2026
CVE-2026-86950,CVE-2026-88772,CVE-2026-88771,CVE-2026-67279,CVE-2026-65660,CVE-2026-87902,CVE-2026-5430,CVE-2026-71362,CVE-2026-93952,CVE-2026-94127,CVE-2026-93616,CVE-2026-85102,CVE-2026-7273,CVE-2025-39964,CVE-2026-53266,CVE-2025-39682,CVE-2026-58704,CVE-2026-76460,CVE-2026-87886,CVE-2026-76461,CVE-2026-84869,CVE-2026-42016,CVE-2026-42018,CVE-2026-85706,CVE-2026-86060,CVE-2026-67277,CVE-2026-19490,CVE-2025-25249,CVE-2026-87491,CVE-2026-20079,CVE-2026-75650,CVE-2026-81963,CVE-2026-86218,CVE-2026-85880,CVE-2026-85046,CVE-2026-59822,CVE-2026-48710,CVE-2026-49869,CVE-2026-82329,CVE-2026-9586,CVE-2026-83548,CVE-2026-83549
Resumen de Amenazas — Septiembre 2026: 42 vulnerabilidades explotadas

Resumen de Amenazas — Septiembre 2026: 42 vulnerabilidades explotadas

Septiembre cerró con 42 incorporaciones al catálogo CISA KEV, incluyendo fallas críticas en Citrix, Cisco, SonicWall, JFrog, GitLab, WordPress, SharePoint, WSO2 y productos Apple.

🟠 ALTA 27 Sep 2026
CVE-2026-88772
Alerta de Seguridad: Citrix NetScaler - RCE y denegación de servicio

Alerta de Seguridad: Citrix NetScaler - RCE y denegación de servicio

CVE-2026-88772 (CVSS 9.5): falla crítica de memoria en NetScaler permite RCE o DoS. CISA confirma explotación activa; plazo FCEB: 30-09-2026.

🟠 ALTA 26 Sep 2026
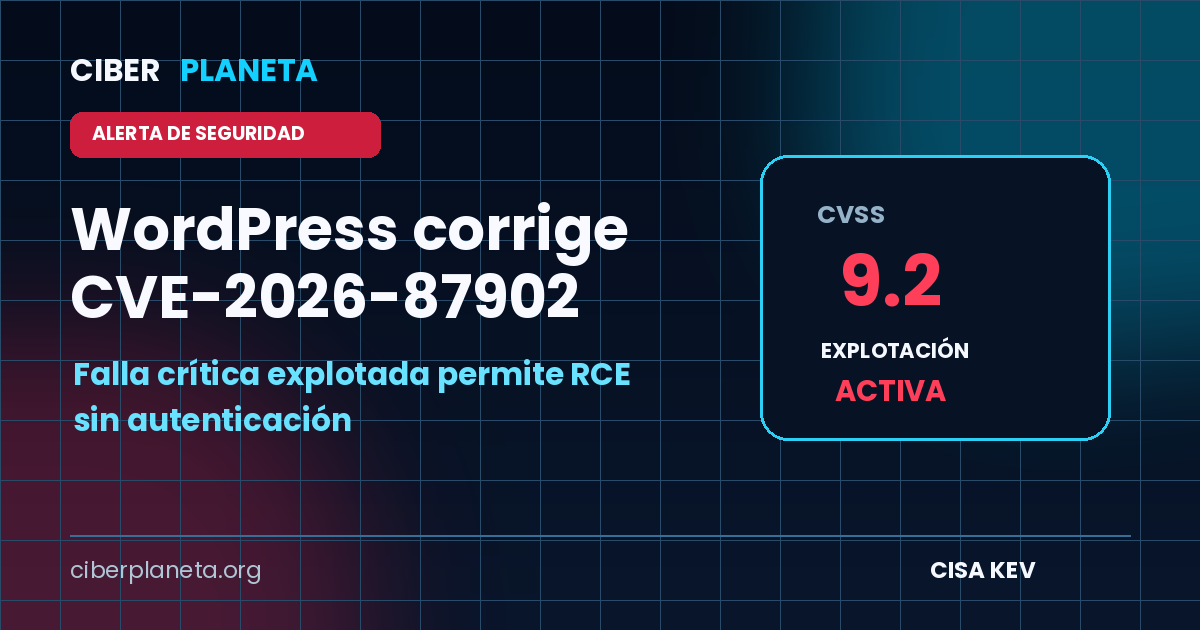
CVE-2026-87902
Alerta de Seguridad: WordPress - CVE-2026-87902 explotada activamente

Alerta de Seguridad: WordPress - CVE-2026-87902 explotada activamente

CVE-2026-87902 (CVSS 9,2) permite inclusión de archivos PHP y posible RCE sin autenticación en WordPress bajo condiciones específicas. CISA confirma explotación activa.

🔴 CRÍTICA 11 Sep 2026
CVE-2026-85706
Alerta de Seguridad: GitLab CE/EE - Path Traversal no autenticado (CVE-2026-85706)

Alerta de Seguridad: GitLab CE/EE - Path Traversal no autenticado (CVE-2026-85706)

CVE-2026-85706 (CVSS 10.0): path traversal no autenticado en la API de commits de GitLab CE/EE permite leer archivos arbitrarios. En CISA KEV. Limite FCEB: 14-09-2026.

🔴 CRÍTICA 11 Sep 2026
CVE-2026-84869
Alerta de Seguridad: ConnectWise ScreenConnect - ejecución de archivos sin autorización (CVE-2026-84869)

Alerta de Seguridad: ConnectWise ScreenConnect - ejecución de archivos sin autorización (CVE-2026-84869)

CVE-2026-84869 (CVSS 9.9): falla crítica en el cliente de ConnectWise ScreenConnect permite transferir y ejecutar archivos vía sesiones remotas activas sin autorización. En CISA KEV, …

cargando_boletines...
▶
[INFO] CVE-2026-111357: Falta de autenticación en función crítica de Ivanti Connect Secure  ·  [INFO] CVE-2026-118527: carga de archivos por identificadores predecibles en Ivanti Connect Secure  ·  [INFO] Binance sufre un hackeo de hasta US$6.300 millones y suspende depósitos y retiros  ·  [INFO] CVE-2026-76418: denegación de servicio explotada en Cisco Secure Firewall ASA y FTD  ·  [INFO] CVE-2026-97229: RCE sin autenticación en GitLab Community y Enterprise Edition  ·  [INFO] CVE-2026-111357: Falta de autenticación en función crítica de Ivanti Connect Secure  ·  [INFO] CVE-2026-118527: carga de archivos por identificadores predecibles en Ivanti Connect Secure  ·  [INFO] Binance sufre un hackeo de hasta US$6.300 millones y suspende depósitos y retiros  ·  [INFO] CVE-2026-76418: denegación de servicio explotada en Cisco Secure Firewall ASA y FTD  ·  [INFO] CVE-2026-97229: RCE sin autenticación en GitLab Community y Enterprise Edition  ·