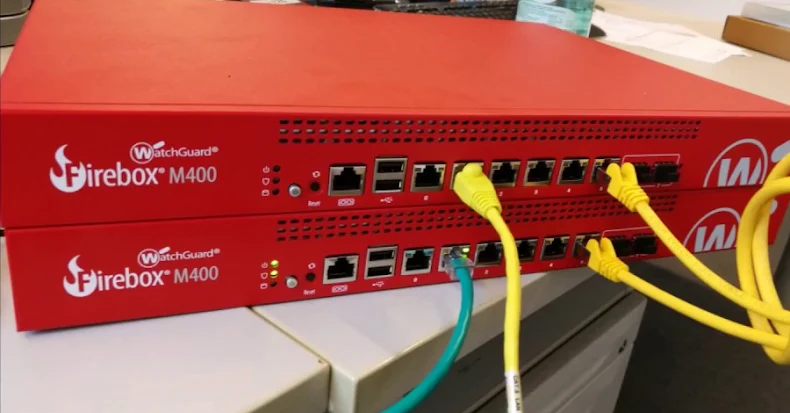
La CISA señala una falla crítica en WatchGuard ...

La Agencia de Seguridad de Infraestructura y Ciberseguridad de los Estados Unidos (CISA) el miércoles adicional una falla de seguridad crítica que afecta Fireware WatchGuard a sus vulnerabilidades explotadas conocidas ( KEV ) catálogo, basado en pruebas de explotación activa.
La vulnerabilidad en cuestión es la CVE-2025-9242 (puntuación CVSS: 9.3), una vulnerabilidad de escritura fuera de los límites que afecta a Fireware OS 11.10.2 hasta 11.12.4_Update1, 12.0 hasta 12.11.3 y 2025.1 inclusive.
«WatchGuard Firebox contiene una vulnerabilidad de escritura fuera de límites en el proceso relacionado con el sistema operativo que puede permitir a un atacante remoto no autenticado ejecutar código arbitrario», afirma la CISA en un aviso.
Los detalles de la vulnerabilidad fueron compartido realizado por WatchTowr Labs el mes pasado, y la empresa de ciberseguridad afirmó que el problema se debía a que no se comprobaba la longitud de un búfer de identificación utilizado durante el proceso de apretón de manos de IKE.
«El servidor intenta validar el certificado, pero esa validación se produce después de que se ejecute el código vulnerable, lo que permite acceder a nuestra ruta de código vulnerable antes de la autenticación», señaló el investigador de seguridad McCaulay Hudson.
Actualmente no hay detalles sobre cómo se está explotando el defecto de seguridad y cuál es la magnitud de dichos esfuerzos. Según dato de la Fundación Shadowserver, más de 54 300 instancias de Firebox seguían siendo vulnerables al error crítico al 12 de noviembre de 2025, frente al máximo de 75 955 registrado el 19 de octubre.

|
| Cantidad de instancias de WatchGuard Firebox expuestas |
Los escaneos revelan que aproximadamente 18.500 de estos dispositivos se encuentran en los EE. UU. Italia (5.400), el Reino Unido (4.000), Alemania (3.600) y Canadá (3.000) completan los cinco primeros puestos. Se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen los parches de WatchGuard antes del 3 de diciembre de 2025.
El desarrollo se produce cuando CISA también agregó CVE-2025-62215 (puntuación CVSS: 7.0), una falla recientemente revelada en el kernel de Windows, y CVE-2025-12480 (puntuación CVSS: 9.1), una vulnerabilidad de control de acceso inadecuada en Gladinet Triofox, al catálogo KEV. El equipo de Mandiant Threat Defense de Google ha atribuido la explotación del CVE-2025-12480 a un agente de amenazas que, según su nombre, es UNC6485.
Post generado automaticamente, fuente oficial de la información: THEHACKERNEWS