// feed de inteligencia de amenazas
CIBERPLANETA
Inteligencia de amenazas, análisis forense y herramientas de seguridad.
1143
artículos
12
herramientas
6
categorías
5
CVEs críticos
artículos recientes
CVE-2026-3502: Vulnerabilidad Crítica en TrueConf Client sin Verificación de Integridad
Analizamos la CVE-2026-3502 en TrueConf Client, una falla de alta severidad (CVSS 7.8) que permite ejecución de código arbitrario. Impacto, mitigaciones y recom
cve-2026-3502cvevulnerabilidadtrueconfseguridad
CVE-2026-5281: Vulnerabilidad Use-After-Free en Google Dawn Explotada Activamente
Análisis técnico de CVE-2026-5281, una vulnerabilidad use-after-free en Google Dawn que afecta navegadores Chromium. Impacto, mitigaciones y recomendaciones par
cve-2026-5281cvevulnerabilidadgoogleseguridad
CVE-2025-53521: Vulnerabilidad Crítica en F5 BIG-IP con Ejecución Remota de Código
Análisis técnico de CVE-2025-53521 en F5 BIG-IP, una falla no especificada de severidad crítica (CVSS 9.8) que permite RCE. Impacto, mitigaciones y recomendacio
cve-2025-53521cvevulnerabilidadf5seguridad
CVE-2026-33634: Vulnerabilidad de Código Malicioso Embebido en Aquasecurity Trivy
Analizamos la CVE-2026-33634 en Trivy de Aquasecurity, una falla de cadena de suministro que expone credenciales en CI/CD. Impacto, mitigaciones y recomendacion
cve-2026-33634cvevulnerabilidadaquasecurityseguridad
CVE-2026-33017: Vulnerabilidad Crítica de Inyección de Código en Langflow Explotada
Descubre la vulnerabilidad CVE-2026-33017 en Langflow, una falla crítica de inyección de código que permite flujos públicos sin autenticación. Análisis técnico,
cve-2026-33017cvevulnerabilidadlangflowseguridad
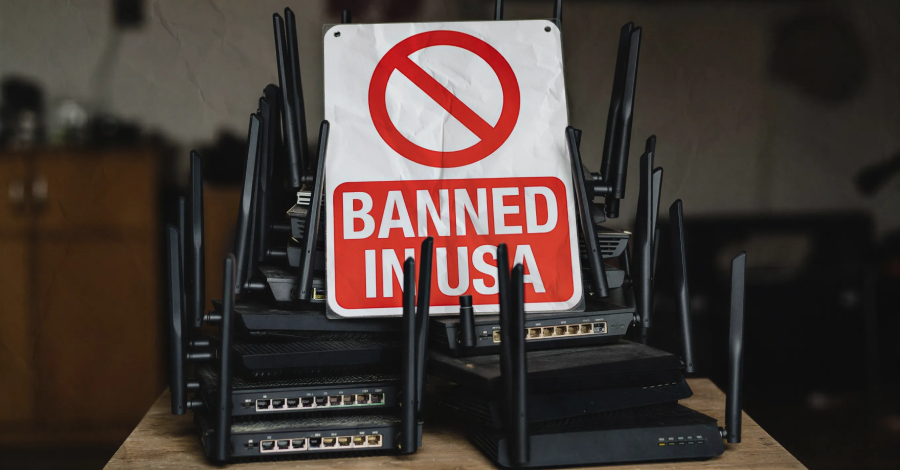
La FCC prohíbe los nuevos enrutadores de fabricación extranjera por motivos de cadena de suministro y riesgo cibernético...
La Comisión Federal de Comunicaciones (FCC) de los Estados Unidos dijo el lunes que prohibía la importación de nuevos enrutadores de consumo fabricados en el extranjero, alegando riesgos «inaceptable...
cybersecurity