// feed de inteligencia de amenazas
CIBERPLANETA
Inteligencia de amenazas, análisis forense y herramientas de seguridad.
1142
artículos
12
herramientas
6
categorías
5
CVEs críticos
artículos recientes
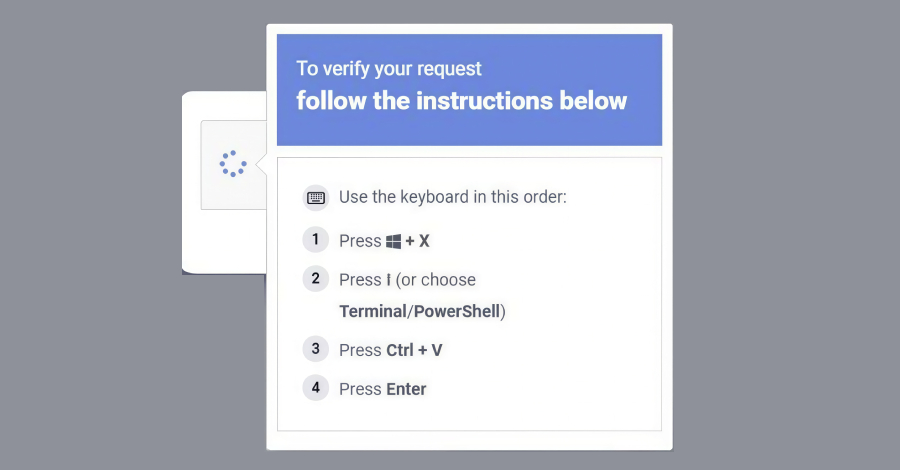
Microsoft revela la campaña ClickFix que utiliza Windows Terminal para implementar Lumma Stealer...
Microsoft reveló el jueves los detalles de una nueva campaña generalizada de ingeniería social de ClickFix que ha aprovechado la aplicación Windows Terminal como una forma de activar una sofisticada ...
cybersecurity
Boletín ThreatsDay: Scalping de bots en DDR5, seguimiento de televisores Samsung, privacidad en Reddit bien y más...
Algunas semanas dedicadas a la ciberseguridad parecen rutinarias. Este no es el caso. En los últimos días han surgido varias novedades que muestran la rapidez con la que el panorama de las amenazas ...
cybersecurity
Dust Specter ataca a funcionarios iraquíes con el nuevo malware SPLITDROP y GHOSTFORM...
Se ha atribuido a un presunto actor de amenazas con nexos con Irán a una campaña dirigida contra funcionarios del gobierno en Irak al hacerse pasar por el Ministerio de Asuntos Exteriores del país ...
cybersecurity
Una campaña vinculada a APT28 despliega BadPaw Loader y MeowMeow Backdoor en Ucrania...
Los investigadores de ciberseguridad han revelado detalles de una nueva campaña cibernética rusa dirigida a entidades ucranianas con dos familias de malware previamente indocumentadas llamadas BadPaw...
cybersecurity
Los paquetes falsos de Laravel en Packagist implementan RAT en Windows, macOS y Linux...
Los investigadores de ciberseguridad han marcado paquetes PHP maliciosos de Packagist que se hacen pasar por utilidades de Laravel y que actúan como conducto para un troyano de acceso remoto (RAT) mu...
cybersecurity
Silver Dragon, vinculado a APT41, ataca a los gobiernos mediante Cobalt Strike y Google Drive C2...
Los investigadores de ciberseguridad han revelado detalles de un grupo de amenazas persistentes avanzadas (APT) denominado Silver Dragon que se ha relacionado con ciberataques dirigidos a entidades e...
cybersecurity