// feed de inteligencia de amenazas
CIBERPLANETA
Inteligencia de amenazas, análisis forense y herramientas de seguridad.
1142
artículos
12
herramientas
6
categorías
5
CVEs críticos
artículos recientes
Hive0163 utiliza el malware Slopoly asistido por IA para un acceso persistente en los ataques de ransomware...
Los investigadores de ciberseguridad han revelado detalles de un presunto malware generado por inteligencia artificial (IA) con el nombre en código Slopoly utilizado por un actor de amenazas con moti...
cybersecurity

El malware VENON, basado en Rust, ataca a 33 bancos brasileños con superposiciones para robar credenciales...
Los investigadores de ciberseguridad han revelado detalles de un nuevo malware bancario dirigido a usuarios brasileños que está escrito en Rust, lo que marca una diferencia significativa con respecto...
cybersecurity
Seis familias de malware para Android tienen como objetivo los pagos de Pix, las aplicaciones bancarias y las carteras criptográfi...
Los investigadores de ciberseguridad han descubierto media docena de nuevas familias de malware para Android que vienen con la capacidad de robar datos de dispositivos comprometidos y llevar a cabo f...
cybersecurity
El malware KaDnap infecta más de 14 000 dispositivos periféricos para alimentar la botnet Stealth Proxy...
Los investigadores de ciberseguridad han descubierto un nuevo malware llamado KaDnap que se dirige principalmente a los enrutadores Asus para incorporarlos a una red de bots para proxys del tráfico...
cybersecurity
APT28 usa el malware BEARDSHELL y COVENANT para espiar al ejército ucraniano...
Se ha observado que el grupo de hackers patrocinado por el estado ruso, rastreado como APT28, utiliza un par de implantes denominados BEARDSHELL y COVENANT para facilitar la vigilancia a largo plazo ...
cybersecurity
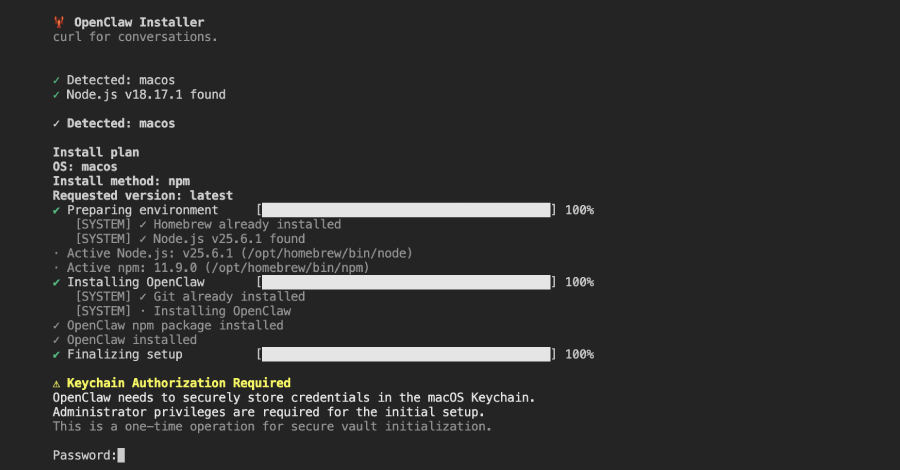
El paquete npm malicioso que se hace pasar por el instalador de OpenClaw implementa RAT y roba las credenciales de macOS...
Los investigadores de ciberseguridad han descubierto un paquete npm malicioso que se hace pasar por un instalador de OpenClaw para implementar un troyano de acceso remoto (RAT) y robar datos confiden...
cybersecurity