// feed de inteligencia de amenazas
CIBERPLANETA
Inteligencia de amenazas, análisis forense y herramientas de seguridad.
1142
artículos
12
herramientas
6
categorías
5
CVEs críticos
artículos recientes
El ransomware LeakNet usa ClickFix a través de sitios pirateados e implementa el cargador en memoria Deno...
La operación de ransomware conocida como LeakNet ha adoptado la táctica de ingeniería social ClickFix que se entrega a través de sitios web comprometidos como método de acceso inicial. El uso de Clic...
cybersecurity
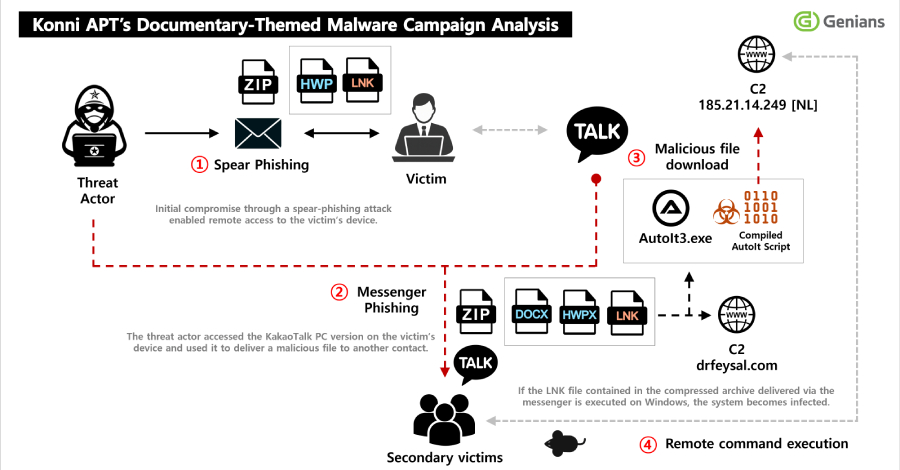
Konni implementa EndRAT mediante suplantación de identidad y usa KakaoTalk para propagar malware...
Se ha observado que actores de amenazas norcoreanos envían suplantación de identidad para comprometer a sus objetivos y obtener acceso a la aplicación de escritorio KakaoTalk de la víctima para distr...
cybersecurity

El ataque GlassWorm utiliza tokens de GitHub robados para forzar el envío de malware a los repositorios de Python...
La campaña de malware GlassWorm se utiliza para alimentar un ataque continuo que aprovecha los tokens de GitHub robados para inyectar malware en cientos de repositorios de Python. «El ataque tiene co...
cybersecurity
⚡ Resumen semanal: Chrome 0 días, redes de bots de enrutadores, violación de AWS, agentes de IA no autorizados y más...
Algunas semanas en régimen de seguridad parecen normales. Luego lees unas cuantas pestañas y tienes esa sensación inmediata de «ah, genial, estamos haciendo esto ahora». Esta semana tiene esa energía...
cybersecurity
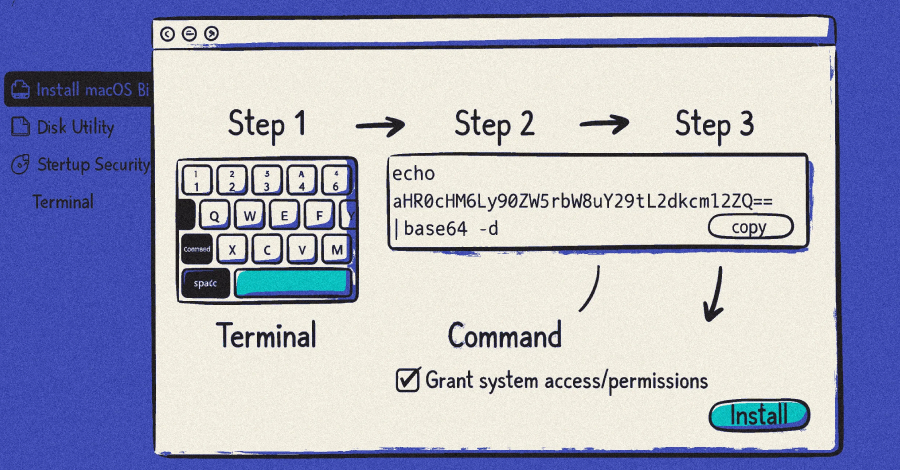
Las campañas de ClickFix difunden MacSync macOS Infostealer a través de instaladores de herramientas de inteligencia artificial fa...
Se ha descubierto que tres campañas diferentes de ClickFix actúan como vector de distribución para el despliegue de un ladrón de información de macOS llamado MacSync. «A diferencia de los ataques tra...
cybersecurity
La puerta trasera de DRILLAPP apunta a Ucrania y abusa de la depuración de Microsoft Edge para realizar espionaje sigiloso...
Las entidades ucranianas se han convertido en el objetivo de una nueva campaña probablemente orquestada por actores de amenazas vinculados a Rusia, según un informe del equipo de inteligencia de am...
cybersecurity